Pagina aggiornata al 31 agosto 2026 · a cura del Dott. Pietro Cravero, DPO certificato
Cerchi un DPO esterno o un consulente privacy a Verona? Seguo aziende vitivinicole e cantine, operatori della logistica e dell'interporto, organizzatori fieristici e aziende agroalimentari, con consulenza GDPR completa e valutazione degli obblighi AI Act dove pertinente.
Come lavoro: lo Studio ha sede a Sassari e segue le organizzazioni di Verona da remoto, con un unico referente e senza passaggi fra consulenti diversi. Gli incontri in presenza si concordano quando servono davvero.
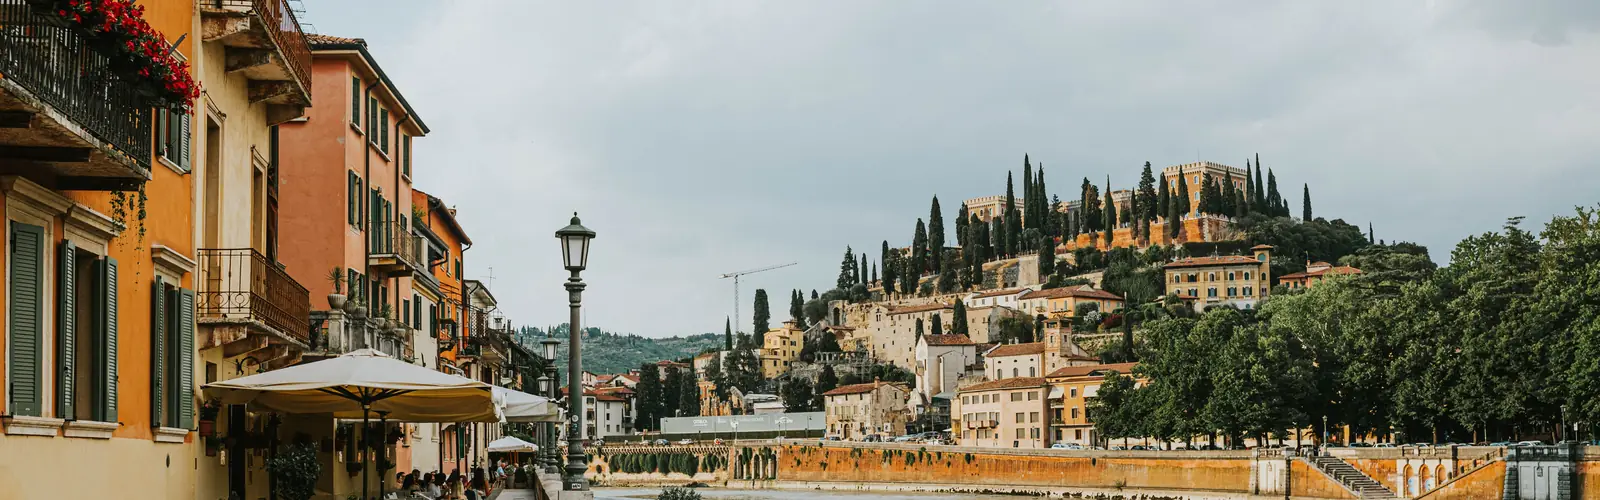
Verona e il suo territorio sono un punto di riferimento per la logistica italiana grazie all'Interporto Quadrante Europa, tra gli hub merci più importanti d'Europa, e per il vitivinicolo di qualità (Valpolicella, Amarone, Soave). La città e inoltre sede di fiere di rilievo internazionale come Vinitaly e Fieracavalli, oltre a un solido comparto agroalimentare. Sono ambiti dove i dati dei clienti e-commerce, i programmi fedeltà delle cantine e i flussi logistici richiedono una gestione ordinata.
Localizzazione dei mezzi, dati dei conducenti e tracciamento delle spedizioni: il GPS sui veicoli aziendali è uno dei punti su cui il Garante interviene più spesso.
Tracciabilità di filiera, dati dei conferitori e videosorveglianza degli impianti: la catena dei responsabili del trattamento è spesso lunga e poco formalizzata.
Registrazione dei visitatori, badge, lead raccolti dagli espositori: la titolarita dei contatti raccolti in fiera è uno dei punti più confusi.
L'art. 37 individua tre casi, e solo il primo è automatico. Per gli altri due la valutazione va fatta sull'attività reale, non sul settore di appartenenza. Questa è la situazione tipica delle organizzazioni del territorio.
| Tipo di organizzazione | DPO | Perché |
|---|---|---|
| Comune o ente pubblico | Sempre | Art. 37 par. 1 lett. a: nessuna soglia dimensionale, vale anche per gli enti piccoli. |
| Struttura sanitaria o RSA | Quasi sempre | Trattamento su larga scala di dati relativi alla salute, categoria particolare ex art. 9. |
| Operatore logistico con tracciamento mezzi | Da valutare | Geolocalizzazione e misurazione delle attività possono configurare monitoraggio sistematico su larga scala. |
| Terminal o operatore portuale | Da valutare | Controllo accessi permanente e videosorveglianza estesa avvicinano la soglia del monitoraggio sistematico. |
| Azienda manifatturiera | Di norma no | Restano dovuti registro, informative, nomine, formazione e misure di sicurezza. |
Dove non è obbligatorio la nomina resta possibile, e in alcuni casi conviene: da' un referente unico e documenta l'accountability. Il quadro completo è nella guida ai requisiti del DPO.
Il GDPR non richiede la presenza fisica del DPO in cantina, in magazzino o in fiera. Registro dei trattamenti, informative, DPIA e formazione si gestiscono efficacemente a distanza, con sopralluoghi dedicati solo dove necessario. Per le aziende veronesi significa accedere a una consulenza specialistica indipendente, utile anche per chi vende online in Italia e all'estero.
Le cantine venete introducono sistemi di tracciabilità e autenticazione del prodotto basati su sensori e IA, mentre l'interporto usa sempre più automazione e robotica nei magazzini. Quando questi strumenti superano la semplice raccolta dati, possono rientrare negli obblighi dell'AI Act. Ho dedicato una pagina alla classificazione del rischio e alle scadenze per Verona: Consulente AI Act a Verona →
Il 2 dicembre 2026 è il termine entro cui i fornitori di sistemi generativi già sul mercato prima del 2 agosto 2026 devono marcare i propri output in formato leggibile dalle macchine (art. 50 par. 2). Non è un adempimento di chi quei sistemi li usa. All’organizzazione utilizzatrice il Regolamento chiede un’altra cosa, già applicabile dal 2 agosto 2026: dichiarare i deepfake e i testi generati con l’IA che vengono pubblicati per informare il pubblico su temi di interesse pubblico, salvo che il contenuto sia stato rivisto da una persona e qualcuno se ne assuma la responsabilità editoriale (art. 50 par. 4). Alla stessa data del 2 dicembre 2026 diventano operativi i due divieti aggiunti dal Regolamento (UE) 2026/1744: deepfake intimi non consensuali e materiale pedopornografico generato con l’IA. In pratica: chiedi per iscritto ai fornitori dei tuoi strumenti generativi come rispettano l’art. 50 par. 2, e stabilisci chi rivede i contenuti prima che escano.
Il Regolamento prevede due massimali, e si applica il maggiore fra importo fisso e percentuale sul fatturato mondiale annuo. Nella pratica il Garante grada molto: pesano la gravità, la durata, il numero di persone coinvolte e la collaborazione dimostrata.
Violazione dei principi, delle basi giuridiche, dei diritti degli interessati e delle regole sui trasferimenti extra-UE.
Obblighi del titolare e del responsabile: registro, sicurezza, notifica dei data breach, nomina del DPO, valutazione d'impatto.
Vale la pena notare che la mancata nomina del DPO rientra nel secondo livello, non nel primo. Il rischio maggiore non è quindi la sanzione diretta, ma il fatto che senza DPO mancano quasi sempre anche registro, informative aggiornate e procedura di data breach, e quelle ricadono nel primo.
Non sai se rientri fra gli obblighi? La prima videocall è gratuita e serve a capire cosa tratti davvero e quali adempimenti ne discendono.
Richiedi una valutazione gratuita →Prima di decidere, tre approfondimenti utili: i compiti del DPO · chi può ricoprire il ruolo · cosa determina il costo.
La documentazione prodotta è tua, in formato editabile, e continua a servire anche se il rapporto si interrompe. Non uso piattaforme che trattengono i documenti a fine incarico.
Gestionale, cloud, consulente del lavoro, agenzia web: sono tutti responsabili del trattamento, e la tua conformità dipende anche da come lavorano loro. Queste vanno chieste per iscritto.
L'ultima domanda è recente ma ormai decisiva: molte funzioni di IA vengono attivate per impostazione predefinita negli aggiornamenti, senza che il cliente le abbia richieste.
No. Il GDPR non impone la presenza fisica del DPO: richiede che sia facilmente raggiungibile e in grado di svolgere i propri compiti. Registro, informative, DPIA, audit e formazione si gestiscono in digitale; dove serve un sopralluogo si organizza un intervento dedicato.
Dipende dalla dimensione dell'azienda e dai trattamenti, ad esempio se sono coinvolti sistemi di e-commerce o di tracciabilità di prodotto. La prima videocall di valutazione è gratuita.
Si, in particolare per la gestione dei dati dei clienti su e-commerce e newsletter, i programmi fedeltà e, sempre più spesso, i sistemi di tracciabilità di filiera che possono rientrare anche negli obblighi AI Act.
Richiedi una valutazione gratuita: ti diciamo cosa manca per essere a norma, GDPR e AI Act inclusi.
Richiedi una valutazione gratuita →Seguo aziende ed enti anche a: Venezia · Vicenza · Trento · Torino · Napoli · Bologna · Palermo · Bari · Trieste · Genova · Padova · Udine · e in tutta Italia.
 Studio Cravero