Pagina aggiornata al 31 agosto 2026 · a cura del Dott. Pietro Cravero, DPO certificato
Cagliari è il principale polo amministrativo, sanitario e commerciale della Sardegna. Cliniche private, poliambulatori, studi professionali, e-commerce e PA del capoluogo trattano ogni giorno volumi crescenti di dati personali e particolari, spesso senza una figura DPO strutturata. Offro un servizio di Data Protection Officer esterno e consulenza GDPR operativa pensato per il tessuto produttivo cagliaritano: documentazione a norma, accountability dimostrabile e supporto continuativo.
Come lavoro: lo Studio ha sede a Sassari e segue le organizzazioni di Cagliari con incontri in presenza quando servono e gestione continuativa da remoto, sempre con lo stesso referente.
Vedi il quadro regionale: DPO e consulenza privacy in Sardegna →
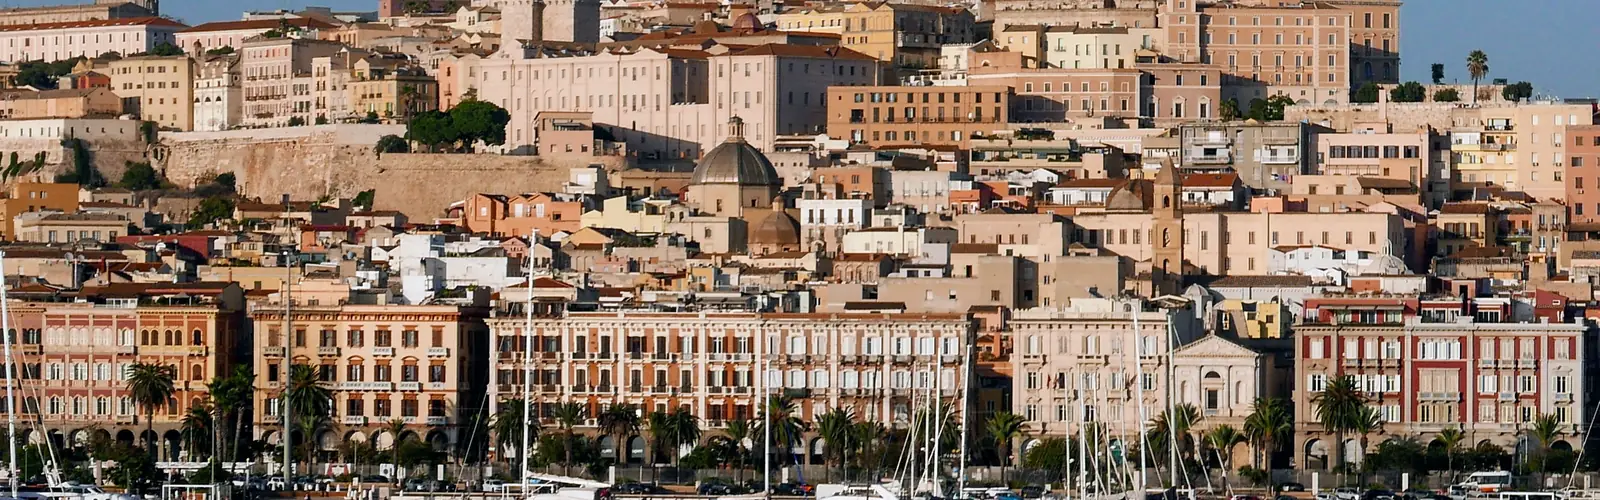
Seguo direttamente realtà del Sud Sardegna — area metropolitana di Cagliari, Quartu Sant'Elena, Assemini, Selargius, Sestu — con incontri in sede quando serve e gestione documentale digitale per il resto. La vicinanza al territorio conta: conosco la realtà sanitaria privata cagliaritana, dove la nomina del DPO è la DPIA sono spesso obbligatorie per il trattamento di dati sanitari su larga scala.
Albo pretorio, istanze dei cittadini e servizi online: per gli enti la nomina del DPO è obbligatoria senza eccezioni, e la pubblicazione di atti con dati personali è il punto più delicato.
Fascicoli dei clienti, conservazione documentale e assistenti generativi usati per redigere atti: quest'ultimo punto fa scattare l'obbligo di formazione sull'IA.
Profilazione, cookie, carrelli abbandonati e recensioni: il consenso raccolto dal banner deve corrispondere a quello che gli script fanno davvero.
Cagliari, come capoluogo regionale, ospita sia una sanità privata in crescita sia gli uffici della PA regionale: AI diagnostica nelle cliniche, sistemi di supporto alle decisioni negli enti. Questi strumenti rientrano spesso nel perimetro dell'AI Act, con obblighi che si sommano a quelli GDPR già previsti. Ho dedicato una pagina alla classificazione del rischio e alle scadenze per Cagliari: Consulente AI Act a Cagliari →
Il 2 dicembre 2026 è il termine entro cui i fornitori di sistemi generativi già sul mercato prima del 2 agosto 2026 devono marcare i propri output in formato leggibile dalle macchine (art. 50 par. 2). Non è un adempimento di chi quei sistemi li usa. All’organizzazione utilizzatrice il Regolamento chiede un’altra cosa, già applicabile dal 2 agosto 2026: dichiarare i deepfake e i testi generati con l’IA che vengono pubblicati per informare il pubblico su temi di interesse pubblico, salvo che il contenuto sia stato rivisto da una persona e qualcuno se ne assuma la responsabilità editoriale (art. 50 par. 4). Alla stessa data del 2 dicembre 2026 diventano operativi i due divieti aggiunti dal Regolamento (UE) 2026/1744: deepfake intimi non consensuali e materiale pedopornografico generato con l’IA. In pratica: chiedi per iscritto ai fornitori dei tuoi strumenti generativi come rispettano l’art. 50 par. 2, e stabilisci chi rivede i contenuti prima che escano.
L'art. 37 individua tre casi, e solo il primo è automatico. Per gli altri due la valutazione va fatta sull'attività reale, non sul settore di appartenenza. Questa è la situazione tipica delle organizzazioni del territorio.
| Tipo di organizzazione | DPO | Perché |
|---|---|---|
| Comune o ente pubblico | Sempre | Art. 37 par. 1 lett. a: nessuna soglia dimensionale, vale anche per gli enti piccoli. |
| Struttura sanitaria o RSA | Quasi sempre | Trattamento su larga scala di dati relativi alla salute, categoria particolare ex art. 9. |
| Terminal o operatore portuale | Da valutare | Controllo accessi permanente e videosorveglianza estesa avvicinano la soglia del monitoraggio sistematico. |
| Studio professionale | Di norma no | Il volume raramente raggiunge la larga scala. Attenzione al doppio ruolo di titolare e responsabile. |
| Azienda manifatturiera | Di norma no | Restano dovuti registro, informative, nomine, formazione e misure di sicurezza. |
Dove non è obbligatorio la nomina resta possibile, e in alcuni casi conviene: da' un referente unico e documenta l'accountability. Il quadro completo è nella guida ai requisiti del DPO.
Il Regolamento prevede due massimali, e si applica il maggiore fra importo fisso e percentuale sul fatturato mondiale annuo. Nella pratica il Garante grada molto: pesano la gravità, la durata, il numero di persone coinvolte e la collaborazione dimostrata.
Violazione dei principi, delle basi giuridiche, dei diritti degli interessati e delle regole sui trasferimenti extra-UE.
Obblighi del titolare e del responsabile: registro, sicurezza, notifica dei data breach, nomina del DPO, valutazione d'impatto.
Vale la pena notare che la mancata nomina del DPO rientra nel secondo livello, non nel primo. Il rischio maggiore non è quindi la sanzione diretta, ma il fatto che senza DPO mancano quasi sempre anche registro, informative aggiornate e procedura di data breach, e quelle ricadono nel primo.
Non sai se rientri fra gli obblighi? La prima videocall è gratuita e serve a capire cosa tratti davvero e quali adempimenti ne discendono.
Richiedi una valutazione gratuita →La documentazione prodotta è tua, in formato editabile, e continua a servire anche se il rapporto si interrompe. Non uso piattaforme che trattengono i documenti a fine incarico.
Gestionale, cloud, consulente del lavoro, agenzia web: sono tutti responsabili del trattamento, e la tua conformità dipende anche da come lavorano loro. Queste vanno chieste per iscritto.
L'ultima domanda è recente ma ormai decisiva: molte funzioni di IA vengono attivate per impostazione predefinita negli aggiornamenti, senza che il cliente le abbia richieste.
Entrambe le modalità. Per i clienti del Sud Sardegna sono disponibili incontri in sede per audit, sopralluoghi su videosorveglianza e formazione del personale; la gestione documentale ordinaria avviene in digitale.
Dipende dalla dimensione e dalla complessità dei trattamenti. Per uno studio medico singolo si parte da circa 2.400 €/anno; per cliniche e strutture multi-specialistiche il preventivo è su misura. Richiedi un preventivo.
Quasi sempre sì. Il trattamento di dati sanitari su larga scala rientra nell'obbligo dell'art. 37, par. 1, lett. c) del GDPR. In più, per molte di queste realtà la DPIA è obbligatoria.
Si, sempre di più. Gli strumenti di AI diagnostica nelle cliniche private e i sistemi di supporto alle decisioni negli enti regionali rientrano spesso nel perimetro AI Act, con obblighi che si sommano a quelli GDPR già previsti per i dati sanitari.
Contattami per una valutazione gratuita della conformità della tua organizzazione.
Richiedi un preventivo →Operativo anche a: Sassari · Olbia · Oristano · Nuoro · e in tutta la Sardegna. Serviamo anche il resto d'Italia: DPO esterno in Italia.
 Studio Cravero