Pagina aggiornata al 31 agosto 2026 · a cura del Dott. Pietro Cravero, DPO certificato
Cerchi un DPO esterno o un consulente privacy a Firenze? Seguo aziende, studi e organizzazioni di Firenze con consulenza GDPR completa e documentazione a norma.
Come lavoro: lo Studio ha sede a Sassari e segue le organizzazioni di Firenze da remoto, con un unico referente e senza passaggi fra consulenti diversi. Gli incontri in presenza si concordano quando servono davvero.
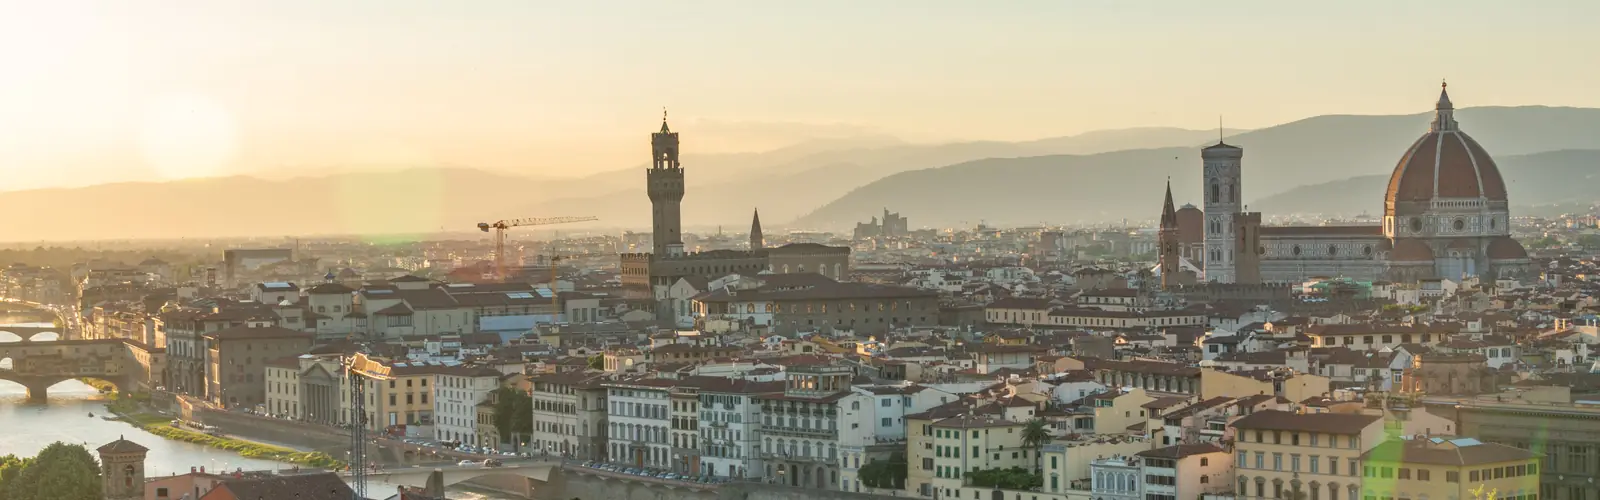
Firenze unisce turismo, hotel, studi professionali e PMI. Tra prenotazioni, dati degli ospiti e videosorveglianza, il comparto ricettivo e tra i più esposti sul fronte privacy.
Il centro storico ha una densità di strutture che poche città europee raggiungono, e una quota altissima di gestione non alberghiera. Il punto critico non è la schedina alloggiati, che è un obbligo chiaro: è la copia del documento, che moltissimi conservano senza una base giuridica che la giustifichi. La comunicazione alla questura non autorizza a tenere la fotografia della carta d'identità.
Fra Firenze e la piana la filiera lavora in conto terzi per marchi internazionali. Ne discende una catena di subfornitura lunga, dove ogni laboratorio tratta dati di dipendenti propri dentro lo stabilimento di un altro: badge, sorveglianza sanitaria, videosorveglianza di reparto. Chi risponde di quei dati va stabilito per iscritto, e quasi mai lo è.
Firenze ha un polo sanitario che fa assistenza e ricerca insieme, pediatria compresa. Il dato raccolto per curare viene riutilizzato per studiare, e sono due finalità con basi giuridiche diverse: il consenso informato alla sperimentazione non è la base giuridica del trattamento, e confonderli è il rilievo più frequente nella documentazione degli studi.
Biglietteria nominativa, prenotazioni obbligatorie, videosorveglianza delle sale e conteggio dei visitatori: un museo fiorentino tratta più dati di molte aziende manifatturiere. Ai laboratori di restauro si aggiungono archivi fotografici e di ricerca che contengono, spesso senza che ci si pensi, dati di persone identificabili.
Botteghe con pochi addetti e un e-commerce che vende in tutto il mondo: dimensione minima, trattamenti da impresa strutturata. Newsletter, pagamenti, spedizioni internazionali e piattaforme di vendita quasi tutte extra-UE. Qui l'esonero dal registro dell'art. 30 par. 5 non si applica quasi mai, al contrario di quanto si crede.
Nella maggior parte delle organizzazioni italiane l'archivio più grande è quello dei clienti: persone con cui esiste un rapporto che dura. A Firenze, per moltissime attività, l'archivio più grande è un altro — quello degli ospiti: persone che restano due notti, arrivano dall'estero, lasciano un documento e non tornano più. È una differenza che sembra di forma e invece cambia tre cose in concreto.
La base giuridica. Per la stessa persona ne convivono almeno tre: un obbligo di legge per la comunicazione alla questura, un contratto per la prenotazione e il soggiorno, il consenso per la newsletter che arriva dopo. Sono tre trattamenti distinti, e vanno tenuti separati anche quando l'ospite è uno solo.
La conservazione. Ognuna delle tre ha un termine suo, e non coincidono. L'errore che trovo più spesso nelle strutture fiorentine è un unico tempo di conservazione applicato a tutto, di solito quello fiscale, che finisce per tenere in casa documenti di identità per dieci anni senza che nessuna norma lo chieda.
I trasferimenti. Portali di prenotazione, sistemi di pagamento, gestionali di revenue e piattaforme di recensione sono in larga parte extra-UE. Per una struttura che riempie con clientela internazionale questo non è un dettaglio formale: è il flusso principale dei dati, e va documentato con le garanzie previste dal Capo V, non dato per scontato perché «lo usano tutti».
Aggiungo una cosa che vale per il centro storico e non altrove: i sistemi di conteggio e monitoraggio dei flussi turistici. Finché restituiscono numeri aggregati sono uno strumento di gestione, non un trattamento di dati personali. Diventano un'altra cosa nel momento in cui distinguono, seguono o riconoscono i singoli passanti — e quella soglia va verificata sul sistema reale, non sulla brochure del fornitore.
L'art. 37 individua tre casi, e solo il primo è automatico. Per gli altri due la valutazione va fatta sull'attività reale, non sul settore di appartenenza. Questa è la situazione tipica delle organizzazioni del territorio.
| Tipo di organizzazione | DPO | Perché |
|---|---|---|
| Comune o ente pubblico | Sempre | Art. 37 par. 1 lett. a: nessuna soglia dimensionale, vale anche per gli enti piccoli. |
| Struttura sanitaria o RSA | Quasi sempre | Trattamento su larga scala di dati relativi alla salute, categoria particolare ex art. 9. |
| Terminal o operatore portuale | Da valutare | Controllo accessi permanente e videosorveglianza estesa avvicinano la soglia del monitoraggio sistematico. |
| Studio professionale | Di norma no | Il volume raramente raggiunge la larga scala. Attenzione al doppio ruolo di titolare e responsabile. |
| Azienda manifatturiera | Di norma no | Restano dovuti registro, informative, nomine, formazione e misure di sicurezza. |
Dove non è obbligatorio la nomina resta possibile, e in alcuni casi conviene: da' un referente unico e documenta l'accountability. Il quadro completo è nella guida ai requisiti del DPO.
Il GDPR non impone che il DPO sia fisicamente in sede. Registro dei trattamenti, informative, DPIA, audit e formazione si svolgono in digitale in modo efficace e tracciato. Per le realtà di Firenze significa accedere a una consulenza specializzata senza vincoli geografici e senza costi di trasferta.
Il comparto turistico-ricettivo fiorentino introduce sempre più strumenti di intelligenza artificiale: chatbot per l'accoglienza, revenue management, in alcuni casi riconoscimento facciale al check-in. Molti rientrano nel perimetro dell'AI Act, con obblighi che si sommano a quelli GDPR già noti. Ho dedicato una pagina alla classificazione del rischio, al ruolo di fornitore o utilizzatore e alle scadenze per Firenze: Consulente AI Act a Firenze →
Il 2 dicembre 2026 è il termine entro cui i fornitori di sistemi generativi già sul mercato prima del 2 agosto 2026 devono marcare i propri output in formato leggibile dalle macchine (art. 50 par. 2). Non è un adempimento di chi quei sistemi li usa. All’organizzazione utilizzatrice il Regolamento chiede un’altra cosa, già applicabile dal 2 agosto 2026: dichiarare i deepfake e i testi generati con l’IA che vengono pubblicati per informare il pubblico su temi di interesse pubblico, salvo che il contenuto sia stato rivisto da una persona e qualcuno se ne assuma la responsabilità editoriale (art. 50 par. 4). Alla stessa data del 2 dicembre 2026 diventano operativi i due divieti aggiunti dal Regolamento (UE) 2026/1744: deepfake intimi non consensuali e materiale pedopornografico generato con l’IA. In pratica: chiedi per iscritto ai fornitori dei tuoi strumenti generativi come rispettano l’art. 50 par. 2, e stabilisci chi rivede i contenuti prima che escano.
Il Regolamento prevede due massimali, e si applica il maggiore fra importo fisso e percentuale sul fatturato mondiale annuo. Nella pratica il Garante grada molto: pesano la gravità, la durata, il numero di persone coinvolte e la collaborazione dimostrata.
Violazione dei principi, delle basi giuridiche, dei diritti degli interessati e delle regole sui trasferimenti extra-UE.
Obblighi del titolare e del responsabile: registro, sicurezza, notifica dei data breach, nomina del DPO, valutazione d'impatto.
Vale la pena notare che la mancata nomina del DPO rientra nel secondo livello, non nel primo. Il rischio maggiore non è quindi la sanzione diretta, ma il fatto che senza DPO mancano quasi sempre anche registro, informative aggiornate e procedura di data breach, e quelle ricadono nel primo.
Non sai se rientri fra gli obblighi? La prima videocall è gratuita e serve a capire cosa tratti davvero e quali adempimenti ne discendono.
Richiedi una valutazione gratuita →Stai ancora valutando se ti serve un DPO? Parti da qui: cosa fa il DPO · quando la nomina è obbligatoria · quanto costa.
La documentazione prodotta è tua, in formato editabile, e continua a servire anche se il rapporto si interrompe. Non uso piattaforme che trattengono i documenti a fine incarico.
Gestionale, cloud, consulente del lavoro, agenzia web: sono tutti responsabili del trattamento, e la tua conformità dipende anche da come lavorano loro. Queste vanno chieste per iscritto.
L'ultima domanda è recente ma ormai decisiva: molte funzioni di IA vengono attivate per impostazione predefinita negli aggiornamenti, senza che il cliente le abbia richieste.
No. Il GDPR non impone la presenza fisica del DPO: richiede che sia facilmente raggiungibile e in grado di svolgere i propri compiti. Registro, informative, DPIA, audit e formazione si gestiscono in digitale; dove serve un sopralluogo si organizza un intervento dedicato.
Dipende dalla dimensione e dai trattamenti. La prima videocall di valutazione è gratuita e ricevi un preventivo su misura, senza costi di trasferta.
Sempre di più si. Chatbot per l'accoglienza, sistemi di revenue management basati su AI e, dove presenti, strumenti di riconoscimento facciale per il check-in rientrano tra i sistemi che vanno valutati secondo l'AI Act, oltre agli obblighi GDPR già noti sui dati degli ospiti.
Richiedi una valutazione gratuita: ti diciamo cosa manca per essere a norma.
Richiedi una valutazione gratuita →Seguo aziende ed enti anche a: Rimini · Ancona · Roma · Milano · Modena · Perugia · Pisa · Siena · · Prato · Arezzo · Lucca e in tutta Italia. · Pistoia
 Studio Cravero