Pagina aggiornata al 31 agosto 2026 · a cura del Dott. Pietro Cravero, DPO certificato
Cerchi un DPO esterno o un consulente privacy a Milano? Seguo aziende, studi e organizzazioni di Milano con consulenza GDPR completa e documentazione a norma.
Come lavoro: lo Studio ha sede a Sassari e segue le organizzazioni di Milano da remoto, con un unico referente e senza passaggi fra consulenti diversi. Gli incontri in presenza si concordano quando servono davvero.
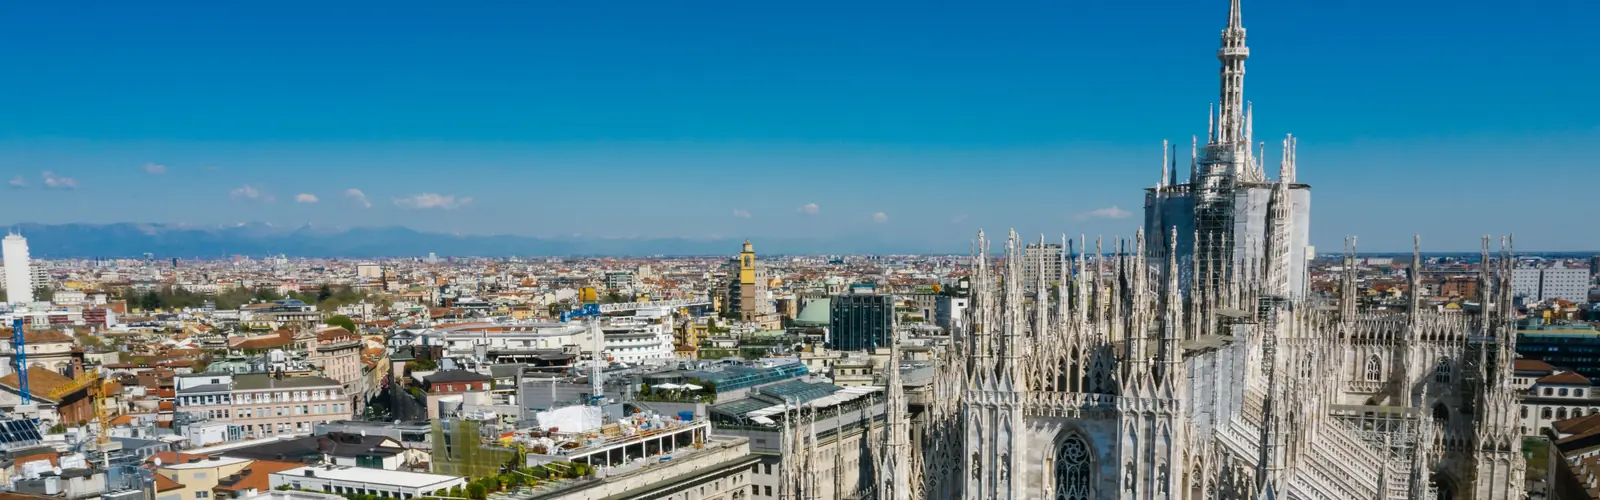
Milano e il motore di startup, aziende, e-commerce, agenzie e studi professionali d'Italia. Trattamenti di dati su larga scala, marketing, profilazione: terreno dove la conformità GDPR e sotto i riflettori.
Fascicoli dei clienti, conservazione documentale e assistenti generativi usati per redigere atti: quest'ultimo punto fa scattare l'obbligo di formazione sull'IA.
Profilazione, cookie, carrelli abbandonati e recensioni: il consenso raccolto dal banner deve corrispondere a quello che gli script fanno davvero.
Crescita rapida e strumenti adottati senza passare dall'IT: il registro dei trattamenti invecchia in fretta e va aggiornato quando cambia lo stack.
Il Regolamento prevede tre ipotesi di nomina obbligatoria, di cui una sola opera in automatico. Le altre due dipendono da cosa si tratta e in che misura, non dal codice ATECO. Ecco come si presentano di solito da queste parti.
| Tipo di organizzazione | DPO | Perché |
|---|---|---|
| Comune o ente pubblico | Sempre | Art. 37 par. 1 lett. a: nessuna soglia dimensionale, vale anche per gli enti piccoli. |
| Struttura sanitaria o RSA | Quasi sempre | Trattamento su larga scala di dati relativi alla salute, categoria particolare ex art. 9. |
| Terminal o operatore portuale | Da valutare | Controllo accessi permanente e videosorveglianza estesa avvicinano la soglia del monitoraggio sistematico. |
| Studio professionale | Di norma no | Il volume raramente raggiunge la larga scala. Attenzione al doppio ruolo di titolare e responsabile. |
| Azienda manifatturiera | Di norma no | Restano dovuti registro, informative, nomine, formazione e misure di sicurezza. |
Anche fuori dai casi obbligatori la nomina volontaria è ammessa e spesso utile, perché concentra la responsabilità su una figura sola e lascia traccia documentale. Approfondimento nella guida ai requisiti.
Il GDPR non impone che il DPO sia fisicamente in sede. Registro dei trattamenti, informative, DPIA, audit e formazione si svolgono in digitale in modo efficace e tracciato. Per le realtà di Milano significa accedere a una consulenza specializzata senza vincoli geografici e senza costi di trasferta.
Startup, marketing digitale e HR milanesi fanno un uso intensivo di algoritmi: motori di raccomandazione, profilazione dei clienti, screening automatizzato dei candidati. Molti di questi sistemi rientrano nel perimetro dell'AI Act, spesso come sistemi ad alto rischio in ambito recruiting. Ho dedicato una pagina alla classificazione del rischio, al ruolo di fornitore o utilizzatore e alle scadenze per le aziende di Milano: Consulente AI Act a Milano →
Il 2 dicembre 2026 è il termine entro cui i fornitori di sistemi generativi già sul mercato prima del 2 agosto 2026 devono marcare i propri output in formato leggibile dalle macchine (art. 50 par. 2). Non è un adempimento di chi quei sistemi li usa. All’organizzazione utilizzatrice il Regolamento chiede un’altra cosa, già applicabile dal 2 agosto 2026: dichiarare i deepfake e i testi generati con l’IA che vengono pubblicati per informare il pubblico su temi di interesse pubblico, salvo che il contenuto sia stato rivisto da una persona e qualcuno se ne assuma la responsabilità editoriale (art. 50 par. 4). Alla stessa data del 2 dicembre 2026 diventano operativi i due divieti aggiunti dal Regolamento (UE) 2026/1744: deepfake intimi non consensuali e materiale pedopornografico generato con l’IA. In pratica: chiedi per iscritto ai fornitori dei tuoi strumenti generativi come rispettano l’art. 50 par. 2, e stabilisci chi rivede i contenuti prima che escano.
I massimali previsti sono due e vale il più alto fra la cifra fissa e la quota sul fatturato mondiale. Va detto che nella realtà il Garante modula parecchio, tenendo conto di gravità, durata, numero di interessati e atteggiamento tenuto durante l'istruttoria.
Violazione dei principi, delle basi giuridiche, dei diritti degli interessati e delle regole sui trasferimenti extra-UE.
Obblighi del titolare e del responsabile: registro, sicurezza, notifica dei data breach, nomina del DPO, valutazione d'impatto.
Un dettaglio che sfugge: non nominare il DPO quando dovuto sta nella fascia da 10 milioni, non in quella da 20. Il problema vero è a valle, perché dove manca il DPO mancano di regola anche registro, informative e gestione dei data breach, che stanno nella fascia superiore.
Hai dubbi su cosa ti spetta? La prima call non ha costo e serve a separare gli obblighi reali da quelli che ti hanno raccontato.
Richiedi una valutazione gratuita →Prima di decidere, tre approfondimenti utili: i compiti del DPO · chi può ricoprire il ruolo · cosa determina il costo.
Quello che produciamo resta di proprietà dell'organizzazione, in formato aperto, e non smette di funzionare quando finisce l'incarico.
Chi ti fornisce software, spazio cloud o servizi amministrativi tratta dati per tuo conto, e la tua posizione dipende anche dalla sua. Le domande vanno poste nero su bianco.
Quella sull'intelligenza artificiale è la domanda più nuova e la più trascurata: capita spesso che un aggiornamento accenda funzioni generative senza che nessuno lo abbia chiesto.
No. Il GDPR non impone la presenza fisica del DPO: richiede che sia facilmente raggiungibile e in grado di svolgere i propri compiti. Registro, informative, DPIA, audit e formazione si gestiscono in digitale; dove serve un sopralluogo si organizza un intervento dedicato.
Dipende dalla dimensione e dai trattamenti. La prima videocall di valutazione è gratuita e ricevi un preventivo su misura, senza costi di trasferta.
Spesso si. Sistemi di profilazione avanzata, motori di raccomandazione e strumenti di selezione del personale basati su AI rientrano frequentemente tra i sistemi ad alto rischio previsti dall'AI Act, oltre agli obblighi GDPR sui dati di clienti e candidati.
Richiedi una valutazione gratuita: ti diciamo cosa manca per essere a norma.
Richiedi una valutazione gratuita →Seguo aziende ed enti anche a: Trento · Roma · Milano · Modena · Firenze · Brescia · Bergamo · Pavia · Legnano · Monza · Varese · Como · · Novara e in tutta Italia.
 Studio Cravero