 Studio Cravero
Consulenza GDPR e DPO esterno a Taranto
Pagina aggiornata al 31 agosto 2026 · a cura del Dott. Pietro Cravero, DPO certificato
Cerchi consulenza GDPR o un DPO esterno a Taranto? Il servizio è pensato per grande industria e indotto siderurgico, operatori portuali e logistici, cantieristica e nautica, strutture sanitarie ed enti pubblici della provincia, con adeguamento GDPR completo e valutazione degli obblighi AI Act dove pertinente.
Come lavoro: lo Studio ha sede a Sassari e segue le organizzazioni di Taranto da remoto, con un unico referente e senza passaggi fra consulenti diversi. Gli incontri in presenza si concordano quando servono davvero.
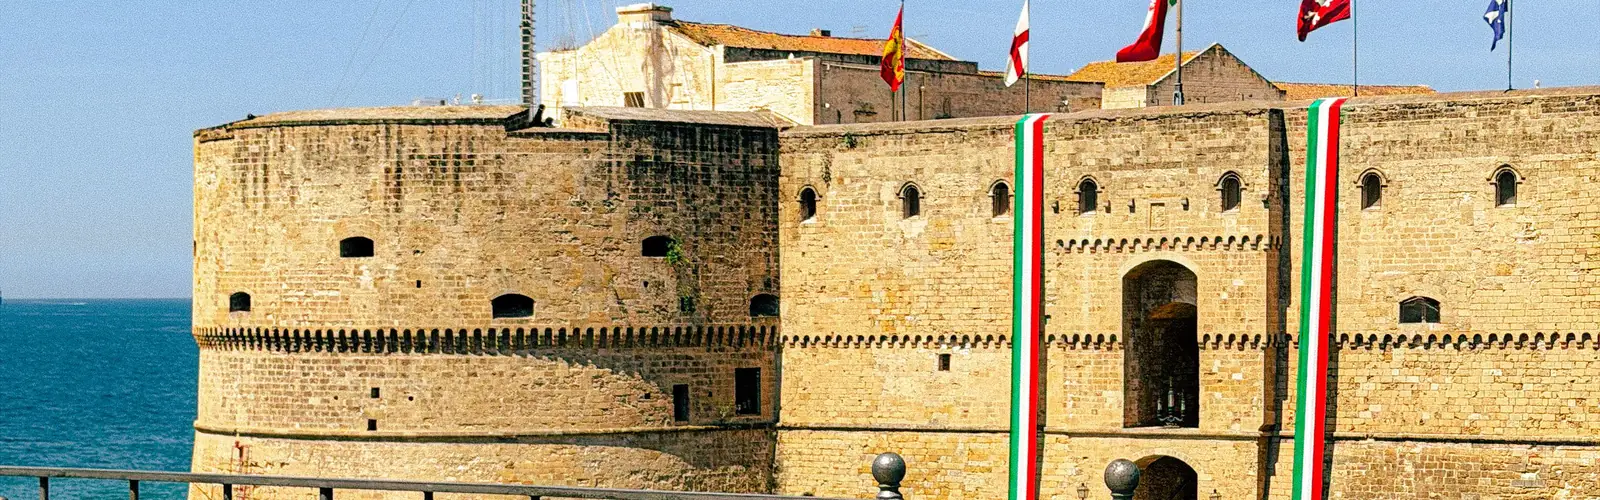
Taranto Puglia
I settori del territorio e i dati che trattano: ogni pagina parte da qui.
- Siderurgia e indotto
- Porto e logistica
- Cantieristica e nautica
- Sanità pubblica e PA
Consulenza GDPR e AI Act a Taranto: chi seguo
Taranto è una delle poche città italiane in cui il trattamento dei dati sulla salute dei lavoratori non è un adempimento di contorno, ma il cuore del problema. Fra siderurgia, indotto, Arsenale e cantieristica si concentrano migliaia di posizioni soggette a sorveglianza sanitaria: visite periodiche, giudizi di idoneità, esposizioni monitorate nel tempo. Sono dati dell'art. 9, trattati in continuità e su numeri elevati, il che sposta l'asticella degli obblighi molto più in alto rispetto a un'impresa manifatturiera qualsiasi.
Accanto a questo c'è il porto, con il suo controllo accessi permanente, e una sanità pubblica di dimensioni provinciali. Il risultato è un territorio dove la nomina del DPO è dovuta più spesso che altrove, e dove l'errore ricorrente è considerare i dati del medico competente «roba della sicurezza» anziché un trattamento da governare come tale.
- ✓ Siderurgia e indotto
- ✓ Porto e logistica
- ✓ Cantieristica e nautica
- ✓ Sanità pubblica e PA
Casi tipici in questi settori
Referti, gestionali di prenotazione e archivi clinici: dati particolari che richiedono misure rafforzate e quasi sempre una valutazione d'impatto, con attenzione ai flussi verso i laboratori esterni.
Sorveglianza sanitaria, badge, videosorveglianza perimetrale e imprese appaltatrici che accedono al sito: ogni catena di appalto va coperta da nomine a responsabile e istruzioni scritte.
Liste di accesso, dati di autisti ed equipaggi, documentazione doganale: trattamenti ordinari nella forma, delicati nella sostanza per i trasferimenti verso Paesi terzi.
Quando il DPO è obbligatorio
Il Regolamento prevede tre ipotesi di nomina obbligatoria, di cui una sola opera in automatico. Le altre due dipendono da cosa si tratta e in che misura, non dal codice ATECO. Ecco come si presentano di solito da queste parti.
| Tipo di organizzazione | DPO | Perché |
|---|---|---|
| Azienda sanitaria, ospedale o RSA | Sempre | Ente pubblico e trattamento su larga scala di dati relativi alla salute: la nomina è dovuta a doppio titolo. |
| Comune o ente pubblico | Sempre | Art. 37 par. 1 lett. a): la nomina opera in automatico, senza soglie dimensionali. |
| Stabilimento industriale con sorveglianza sanitaria estesa | Quasi sempre | Giudizi di idoneità ed esposizioni monitorate su centinaia o migliaia di lavoratori configurano trattamento su larga scala ex art. 9. |
| Terminal o operatore portuale | Da valutare | Controllo accessi permanente e videosorveglianza estesa avvicinano la soglia del monitoraggio sistematico. |
| PMI dell'indotto meccanico | Di norma no | Restano dovuti registro, informative, nomine, formazione e misure di sicurezza. |
Anche fuori dai casi obbligatori la nomina volontaria è ammessa e spesso utile, perché concentra la responsabilità su una figura sola e lascia traccia documentale. Approfondimento nella guida ai requisiti.
Il GDPR non richiede la presenza fisica del DPO
Il GDPR chiede che il DPO sia raggiungibile e in condizione di svolgere i propri compiti, non che sia fisicamente in azienda. Registro, informative, nomine, DPIA e formazione sono attività documentali e organizzative, che si gestiscono in digitale con un canale diretto e tempi di risposta certi.
Su un sito industriale tarantino la parte che richiede presenza è circoscritta e prevedibile: verificare come sono posizionate le telecamere, dove sono archiviate le cartelle sanitarie e rischio, come funziona in concreto il varco. Si concentra in uno o due sopralluoghi, non in una presenza continuativa che nessuna norma richiede e che nessun budget giustifica.
AI Act a Taranto
Nell'industria pesante l'intelligenza artificiale entra prima sugli impianti che sulle persone: manutenzione predittiva, controllo di processo, analisi delle vibrazioni. Finché resta lì, il quadro è leggero. Cambia quando i sistemi di visione artificiale installati per la sicurezza cominciano a rilevare comportamenti: il mancato uso dei dispositivi di protezione, la presenza in aree interdette, la postura. A quel punto si sta valutando una persona, e l'AI Act classifica ad alto rischio i sistemi usati per gestire i lavoratori. Ho dedicato una pagina alla classificazione dei sistemi e alle scadenze: Consulente AI Act a Taranto →
Se producete documentazione tecnica o comunicazioni con l'IA
Il 2 dicembre 2026 è il termine entro cui i fornitori di sistemi generativi già sul mercato prima del 2 agosto 2026 devono marcare i propri output in formato leggibile dalle macchine (art. 50 par. 2). Non è un adempimento di chi quei sistemi li usa. All’organizzazione utilizzatrice il Regolamento chiede un’altra cosa, già applicabile dal 2 agosto 2026: dichiarare i deepfake e i testi generati con l’IA che vengono pubblicati per informare il pubblico su temi di interesse pubblico, salvo che il contenuto sia stato rivisto da una persona e qualcuno se ne assuma la responsabilità editoriale (art. 50 par. 4). Alla stessa data del 2 dicembre 2026 diventano operativi i due divieti aggiunti dal Regolamento (UE) 2026/1744: deepfake intimi non consensuali e materiale pedopornografico generato con l’IA. In pratica: chiedi per iscritto ai fornitori dei tuoi strumenti generativi come rispettano l’art. 50 par. 2, e stabilisci chi rivede i contenuti prima che escano.
Le sanzioni del GDPR
I massimali previsti sono due e vale il più alto fra la cifra fissa e la quota sul fatturato mondiale. Va detto che nella realtà il Garante modula parecchio, tenendo conto di gravità, durata, numero di interessati e atteggiamento tenuto durante l'istruttoria.
Violazione dei principi, delle basi giuridiche, dei diritti degli interessati e delle regole sui trasferimenti extra-UE.
Obblighi del titolare e del responsabile: registro, sicurezza, notifica dei data breach, nomina del DPO, valutazione d'impatto.
Un dettaglio che sfugge: non nominare il DPO quando dovuto sta nella fascia da 10 milioni, non in quella da 20. Il problema vero è a valle, perché dove manca il DPO mancano di regola anche registro, informative e gestione dei data breach, che stanno nella fascia superiore.
Hai dubbi su cosa ti spetta? La prima call non ha costo e serve a separare gli obblighi reali da quelli che ti hanno raccontato.
Richiedi una valutazione gratuita →Come funziona
Cosa comprende il servizio
- DPO esterno: nomina formale, vigilanza, contatto con il Garante
- Registro dei trattamenti e informative a norma
- DPIA per trattamenti ad alto impatto e sistemi ad alto rischio
- Audit privacy e analisi del rischio
- Formazione GDPR online con attestati
- Cookie e siti web: banner e compliance
Approfondimenti: guida al DPO · requisiti e conflitto di interessi · costi e cosa include l'incarico.
Cosa resta in mano tua
Quello che produciamo resta di proprietà dell'organizzazione, in formato aperto, e non smette di funzionare quando finisce l'incarico.
- Registro dei trattamenti ex art. 30, compilato sulla tua attività reale
- Informative per clienti, dipendenti, fornitori e videosorveglianza
- Nomine di responsabili, autorizzati e amministratori di sistema
- Valutazione d'impatto dove dovuta, con l'analisi che la giustifica
- Procedura data breach con modulistica e tempi di notifica
- Materiale formativo per ruolo, con attestati e registro delle ore
Le domande da fare a chi tratta i tuoi dati
Chi ti fornisce software, spazio cloud o servizi amministrativi tratta dati per tuo conto, e la tua posizione dipende anche dalla sua. Le domande vanno poste nero su bianco.
- Avete sottoscritto con noi un atto di nomina a responsabile ex art. 28, e cosa contiene?
- Di quali sub-fornitori vi avvalete, e come ci informate quando l'elenco cambia?
- In quale Paese risiedono i server, e sono previsti trasferimenti extra-UE?
- Quanto tempo passa prima che ci segnaliate una violazione, e cosa ci comunicate?
- Al termine del rapporto i dati ci vengono restituiti o cancellati, e con quale tempistica?
- Il prodotto include funzioni di intelligenza artificiale già attive? Possiamo spegnerle?
Quella sull'intelligenza artificiale è la domanda più nuova e la più trascurata: capita spesso che un aggiornamento accenda funzioni generative senza che nessuno lo abbia chiesto.
Domande frequenti — consulenza GDPR a Taranto
Un'azienda con sorveglianza sanitaria estesa deve nominare il DPO?
Molto probabilmente sì. I giudizi di idoneità, le cartelle sanitarie e rischio e il monitoraggio delle esposizioni sono dati relativi alla salute ex art. 9. Quando riguardano centinaia o migliaia di lavoratori e vengono trattati in continuità, si configura il trattamento su larga scala di categorie particolari che l'art. 37 par. 1 lett. c) indica come presupposto della nomina.
I dati del medico competente sono nostri o suoi?
Il medico competente è titolare autonomo per la cartella sanitaria e di rischio, che custodisce lui. All'azienda arriva il giudizio di idoneità, non la diagnosi. È una distinzione che nella pratica salta spesso, con cartelle conservate negli uffici del personale: è uno dei rilievi più frequenti in sede di audit.
Quanto costa un DPO esterno a Taranto?
Dipende dai trattamenti e dalla dimensione: sorveglianza sanitaria su larga scala, videosorveglianza perimetrale, catene di appalto o più unità produttive incidono in modo diverso da un ufficio con dieci dipendenti. La prima videocall di valutazione è gratuita e serve proprio a fissare il perimetro.
Seguite tutta la provincia o solo Taranto città?
Il servizio copre l'intera provincia: Martina Franca, Grottaglie, Massafra, Manduria, Ginosa, Castellaneta e i comuni dell'arco ionico, incluse le realtà con più unità locali fra Puglia e Basilicata.
Hai bisogno di consulenza GDPR o di un DPO a Taranto?
Richiedi una valutazione gratuita: ti diciamo cosa manca per essere a norma, GDPR e AI Act inclusi.
Richiedi una valutazione gratuita →Sull'intelligenza artificiale: Consulente AI Act a Taranto · quadro nazionale AI Act.
Consulenza GDPR e DPO esterno anche a: Bari · Lecce · Napoli · Salerno · Matera e in tutta Italia. · Brindisi · Barletta