Pagina aggiornata al 31 agosto 2026 · a cura del Dott. Pietro Cravero, DPO certificato
Cerchi consulenza GDPR o un DPO esterno a Siracusa? Seguo imprese del polo petrolchimico e dell'indotto, operatori portuali, strutture ricettive di Ortigia e del Val di Noto, sanità ed enti pubblici della provincia, con adeguamento GDPR completo e valutazione degli obblighi AI Act dove pertinente.
Come lavoro: lo Studio ha sede a Sassari e segue le organizzazioni di Siracusa da remoto, con un unico referente e senza passaggi fra consulenti diversi. Gli incontri in presenza si concordano quando servono davvero.
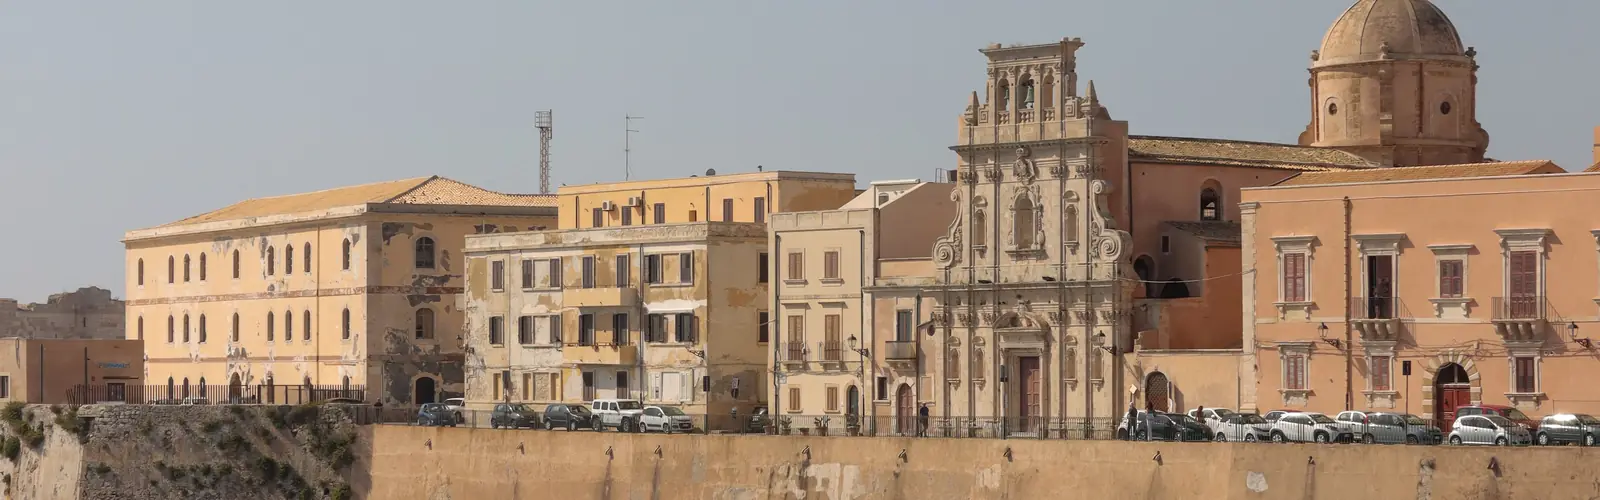
Siracusa tiene insieme due mondi che si guardano da pochi chilometri di distanza. A nord c'è uno dei poli petrolchimici più estesi d'Europa, fra Priolo, Melilli e Augusta, con raffinerie, impianti chimici e un porto industriale: migliaia di lavoratori soggetti a sorveglianza sanitaria, catene di appalto lunghe, controllo accessi permanente. A sud c'è Ortigia e il Val di Noto, patrimonio UNESCO, con un turismo internazionale che riempie strutture ricettive piccole e stagionali.
Sono due profili privacy opposti. Nell'industria pesante il dato critico è quello della salute dei lavoratori, trattato in continuità e su numeri elevati: è la condizione in cui la nomina del DPO diventa quasi sempre dovuta. Nella ricettività il dato è quello degli ospiti stranieri, con documenti da verificare e portali di distribuzione quasi tutti fuori dall'Unione.
Referti, gestionali di prenotazione e archivi clinici: dati particolari che richiedono misure rafforzate e quasi sempre una valutazione d'impatto.
Sorveglianza sanitaria, badge, videosorveglianza perimetrale e ditte esterne che accedono al sito: ogni anello della catena va coperto da nomina a responsabile e istruzioni scritte.
Prenotazioni, documenti degli ospiti, comunicazioni alle autorità e portali internazionali: il punto critico è la copia dei documenti conservata oltre il necessario.
Il Regolamento prevede tre ipotesi di nomina obbligatoria, di cui una sola opera in automatico. Le altre due dipendono da cosa si tratta e in che misura, non dal codice ATECO. Ecco come si presentano di solito da queste parti.
| Tipo di organizzazione | DPO | Perché |
|---|---|---|
| Comune o ente pubblico | Sempre | Art. 37 par. 1 lett. a): la nomina opera in automatico, senza soglie dimensionali. |
| Azienda sanitaria, ospedale o RSA | Sempre | Ente pubblico e trattamento su larga scala di dati relativi alla salute: la nomina è dovuta a doppio titolo. |
| Impianto industriale con sorveglianza sanitaria estesa | Quasi sempre | Giudizi di idoneità ed esposizioni monitorate su numeri elevati configurano trattamento su larga scala ex art. 9. |
| Terminal o operatore portuale | Da valutare | Controllo accessi permanente e videosorveglianza estesa avvicinano la soglia del monitoraggio sistematico. |
| PMI, studio professionale o attività commerciale | Di norma no | Restano dovuti registro, informative, nomine, formazione e misure di sicurezza. |
Anche fuori dai casi obbligatori la nomina volontaria è ammessa e spesso utile, perché concentra la responsabilità su una figura sola e lascia traccia documentale. Approfondimento nella guida ai requisiti.
Il GDPR chiede che il DPO sia raggiungibile e in condizione di svolgere i propri compiti, non che sia fisicamente in azienda. Registro, informative, nomine, DPIA e formazione sono attività documentali e organizzative, che si gestiscono in digitale con un canale diretto e tempi di risposta certi.
Su un sito industriale siracusano la parte che richiede presenza è circoscritta e prevedibile: come sono posizionate le telecamere, dove sono archiviate le cartelle sanitarie e di rischio, come funziona in concreto il varco per le ditte esterne. Si concentra in uno o due sopralluoghi. Per le strutture ricettive di Ortigia, stagionali e con personale che cambia, il valore sta invece nella formazione ricorrente all'apertura della stagione.
Nel petrolchimico l'AI Act tocca un punto delicato che vale la pena chiarire subito: i sistemi impiegati come componenti di sicurezza nella gestione di infrastrutture critiche sono classificati ad alto rischio dall'Allegato III, e un impianto che governa automaticamente parametri di processo o sicurezza rientra in quella previsione più spesso di quanto si pensi. Nella ricettività il tema è invece la trasparenza: chatbot, testi generati e check-in automatico. Ho dedicato una pagina alla classificazione dei sistemi e alle scadenze: Consulente AI Act a Siracusa →
Il 2 dicembre 2026 è il termine entro cui i fornitori di sistemi generativi già sul mercato prima del 2 agosto 2026 devono marcare i propri output in formato leggibile dalle macchine (art. 50 par. 2). Non è un adempimento di chi quei sistemi li usa. All’organizzazione utilizzatrice il Regolamento chiede un’altra cosa, già applicabile dal 2 agosto 2026: dichiarare i deepfake e i testi generati con l’IA che vengono pubblicati per informare il pubblico su temi di interesse pubblico, salvo che il contenuto sia stato rivisto da una persona e qualcuno se ne assuma la responsabilità editoriale (art. 50 par. 4). Alla stessa data del 2 dicembre 2026 diventano operativi i due divieti aggiunti dal Regolamento (UE) 2026/1744: deepfake intimi non consensuali e materiale pedopornografico generato con l’IA. In pratica: chiedi per iscritto ai fornitori dei tuoi strumenti generativi come rispettano l’art. 50 par. 2, e stabilisci chi rivede i contenuti prima che escano.
I massimali previsti sono due e vale il più alto fra la cifra fissa e la quota sul fatturato mondiale. Va detto che nella realtà il Garante modula parecchio, tenendo conto di gravità, durata, numero di interessati e atteggiamento tenuto durante l'istruttoria.
Violazione dei principi, delle basi giuridiche, dei diritti degli interessati e delle regole sui trasferimenti extra-UE.
Obblighi del titolare e del responsabile: registro, sicurezza, notifica dei data breach, nomina del DPO, valutazione d'impatto.
Un dettaglio che sfugge: non nominare il DPO quando dovuto sta nella fascia da 10 milioni, non in quella da 20. Il problema vero è a valle, perché dove manca il DPO mancano di regola anche registro, informative e gestione dei data breach, che stanno nella fascia superiore.
Hai dubbi su cosa ti spetta? La prima call non ha costo e serve a separare gli obblighi reali da quelli che ti hanno raccontato.
Richiedi una valutazione gratuita →Approfondimenti: guida al DPO · requisiti e conflitto di interessi · costi e cosa include l'incarico.
Quello che produciamo resta di proprietà dell'organizzazione, in formato aperto, e non smette di funzionare quando finisce l'incarico.
Chi ti fornisce software, spazio cloud o servizi amministrativi tratta dati per tuo conto, e la tua posizione dipende anche dalla sua. Le domande vanno poste nero su bianco.
Quella sull'intelligenza artificiale è la domanda più nuova e la più trascurata: capita spesso che un aggiornamento accenda funzioni generative senza che nessuno lo abbia chiesto.
Molto probabilmente sì. I giudizi di idoneità, le cartelle sanitarie e di rischio e il monitoraggio delle esposizioni sono dati relativi alla salute ex art. 9. Quando riguardano centinaia o migliaia di lavoratori e vengono trattati in continuità, si configura il trattamento su larga scala di categorie particolari che l'art. 37 par. 1 lett. c) indica come presupposto della nomina.
Ciascuna impresa resta titolare per i dati dei propri dipendenti. Il committente diventa titolare per i trattamenti che gestisce direttamente, come il controllo accessi al sito o la videosorveglianza. Serve un accordo che definisca chi fa cosa e istruzioni scritte alle imprese che accedono: nel petrolchimico è il punto più spesso lasciato scoperto.
In generale no, non oltre il tempo necessario a effettuare la comunicazione dovuta alle autorità. La normativa impone di verificare l'identità e trasmettere i dati, non di archiviare la scansione del passaporto. La copia conservata nel gestionale o nella posta è uno dei rilievi più frequenti nel settore ricettivo.
Il servizio copre l'intera provincia: Augusta, Priolo Gargallo, Melilli, Noto, Avola, Lentini e i comuni del Val di Noto e della costa, incluse le realtà con più unità produttive.
Richiedi una valutazione gratuita: ti diciamo cosa manca per essere a norma, GDPR e AI Act inclusi.
Richiedi una valutazione gratuita →Sull'intelligenza artificiale: Consulente AI Act a Siracusa · quadro nazionale AI Act.
Seguo aziende ed enti anche a: Catania · Ragusa · Messina · Palermo e in tutta Italia.
 Studio Cravero